Magnet Forensics
AXIOM Cyber
대규모 엔드포인트 데이터를 원격 수집하고 분석까지 통합 수행하는 DFIR 포렌식 플랫폼
제품 개요
Magnet AXIOM Cyber는 기업 환경에서 다수의 엔드포인트로부터 디지털 증거를 원격으로 수집하고, 이를 즉시 분석까지 연결할 수 있도록 설계된 DFIR(침해사고 대응) 포렌식 플랫폼입니다.
에이전트 기반 원격 수집을 통해 네트워크 전반의 데이터를 신속하게 확보할 수 있으며, 수집된 데이터를 AXIOM 분석 환경과 연계하여 아티팩트 중심 분석, 타임라인 구성, 행위 기반 해석을 하나의 흐름으로 수행할 수 있도록 지원합니다.
특히 대규모 엔드포인트 환경에서 반복적인 수집·분석 작업을 자동화하고, 침해 범위 파악과 증거 확보 시간을 단축하는 데 강점이 있으며, 기업 보안 대응 조직이 초기 대응부터 심층 분석까지 일관된 조사 프로세스를 유지할 수 있도록 지원합니다.
주요 기능
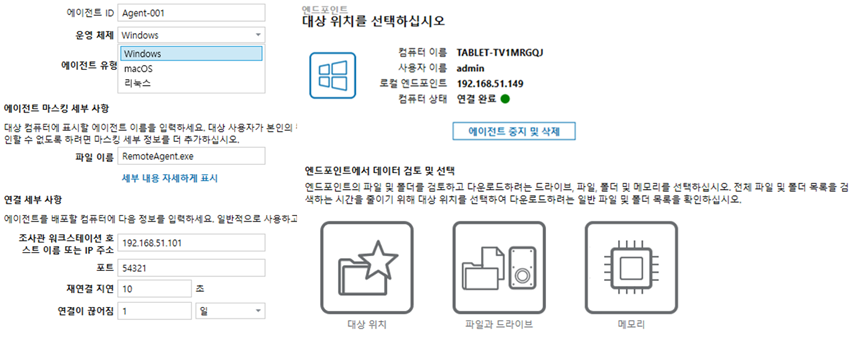
원격 엔드포인트 수집
Windows·macOS·Linux 엔드포인트에 에이전트를 배포해 원격 연결하고 파일·드라이브·메모리 등 필요한 증거를 선택 수집
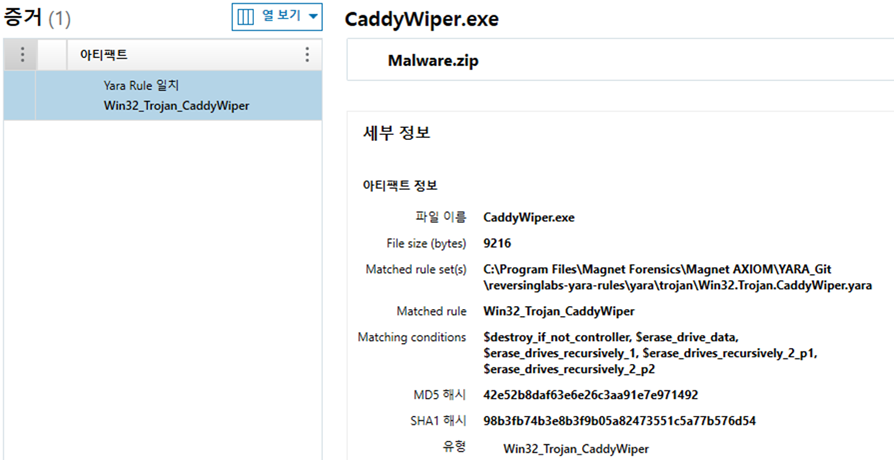
YARA 기반 악성코드 식별
YARA 규칙과 파일 특성의 일치 여부를 분석하여 악성코드 의심 파일을 신속하게 식별
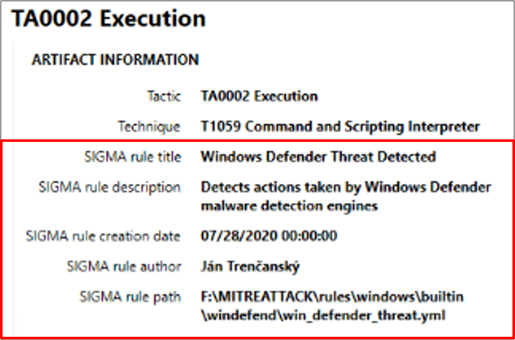
MITRE ATT&CK 기반 TTP 식별
분석 결과를 MITRE ATT&CK의 전술·기법에 연결하여 공격자가 사용한 TTP를 신속하게 파악
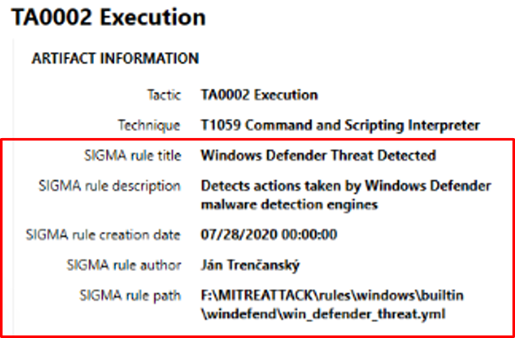
SIGMA 기반 공격 행위 탐지
SIGMA 규칙을 적용하여 방대한 이벤트와 로그에서 알려진 공격 행위를 자동 탐지
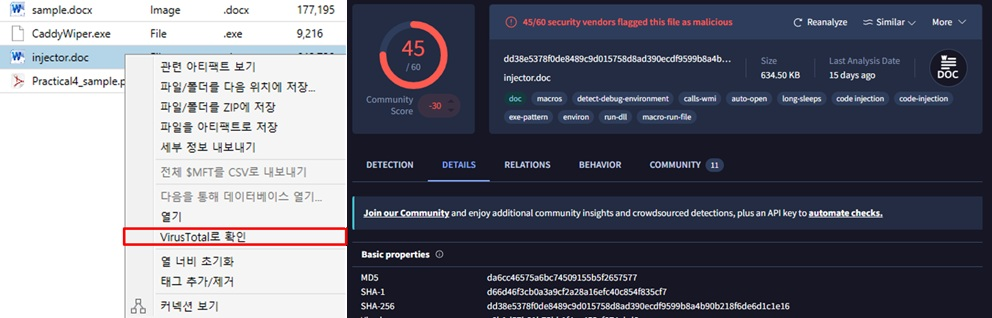
VirusTotal 연계 악성 여부 확인
파일 해시값을 기준으로 VirusTotal 조회 결과를 확인하여 악성 파일 여부 판단 지원
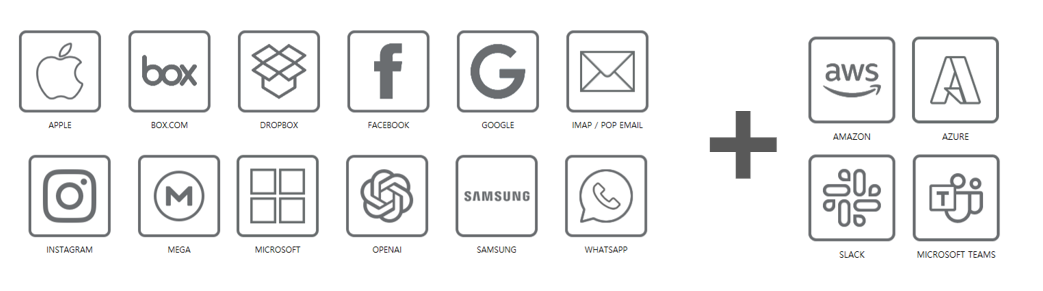
클라우드·협업 데이터 통합 분석
클라우드·이메일·협업 플랫폼 등 다양한 온라인 데이터 소스를 수집하여 하나의 사건에서 분석
LICENSE
라이선스 비교
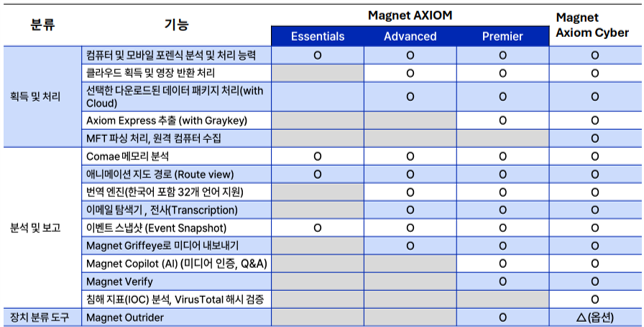
※ 라이선스 비교표는 도입 환경 및 수량에 따라 맞춤 견적을 제안드립니다.
2009년, 캐나다에서 설립 된 컴퓨터, 모바일, 클라우드 등 다양한 디지털 기기에서 증거를 수집하고 분석하는 디지털 포렌식 전문 글로벌 기업입니다. 주력 제품으로는 컴퓨터와 스마트폰, 태블릿 등의 데이터를 통합 분석하는 대표적인 증거 분석 솔루션인 Magnet AXIOM을 취급하고 있습니다.
같은 제조사 제품
도입 상담 및 견적 문의 등
전문가가 성실히 안내해 드립니다.