Passware
Passware Kit Forensic
전자 증거 암호 해독 및 복호화 포렌식 솔루션
제품 개요
Passware Kit Forensic은 암호화된 파일, 디스크, 아카이브, 계정 데이터를 해독하여 포렌식 분석이 가능한 상태로 변환할 수 있도록 설계된 암호 해제 전문 도구입니다.
GPU 가속 기반 패스워드 복구, 메모리 분석을 통한 키 추출, 다양한 암호화 포맷 지원을 통해 접근이 제한된 데이터를 복원할 수 있으며, 디지털 증거 확보 과정에서 암호화로 인해 발생하는 분석 공백을 최소화하는 데 활용됩니다.
특히 암호화된 저장매체 및 보호된 데이터에 대한 접근이 필요한 수사·조사 환경에서 중요한 역할을 수행합니다.
주요 기능
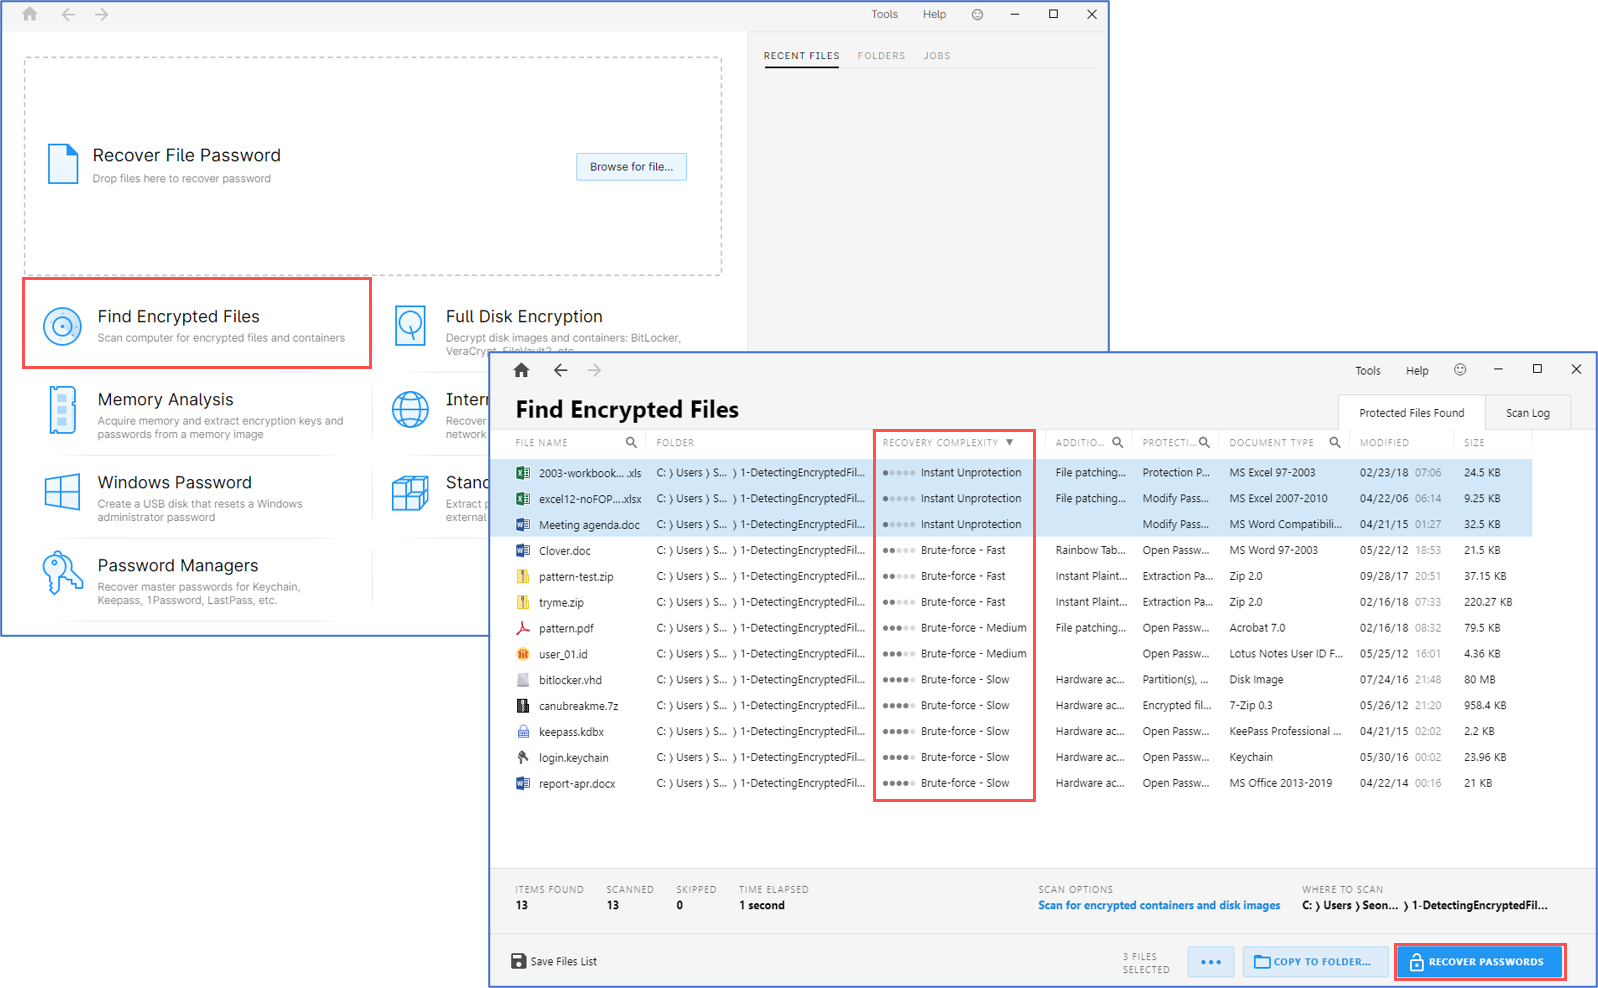
암호화 자동 탐지
컴퓨터와 저장매체에서 암호화된 파일과 디스크 이미지를 자동 탐지하고 암호화 유형 및 복구 난이도 확인
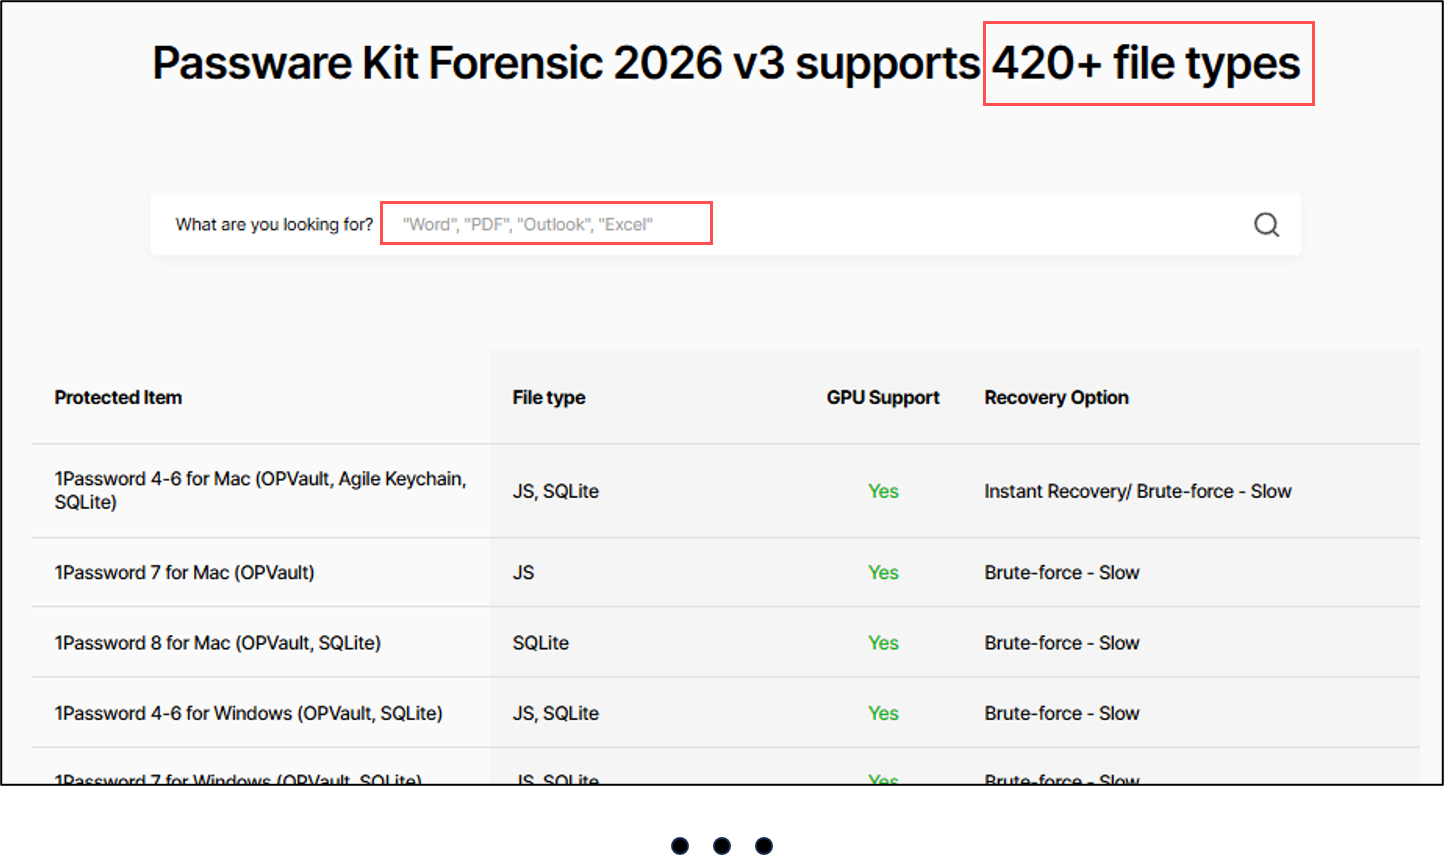
420종 이상 암호 복구
MS Office·한컴오피스·PDF·ZIP/RAR·암호관리자·암호화폐 지갑 등 420개 이상의 파일 형식에 대한 암호 복구 및 일괄 처리
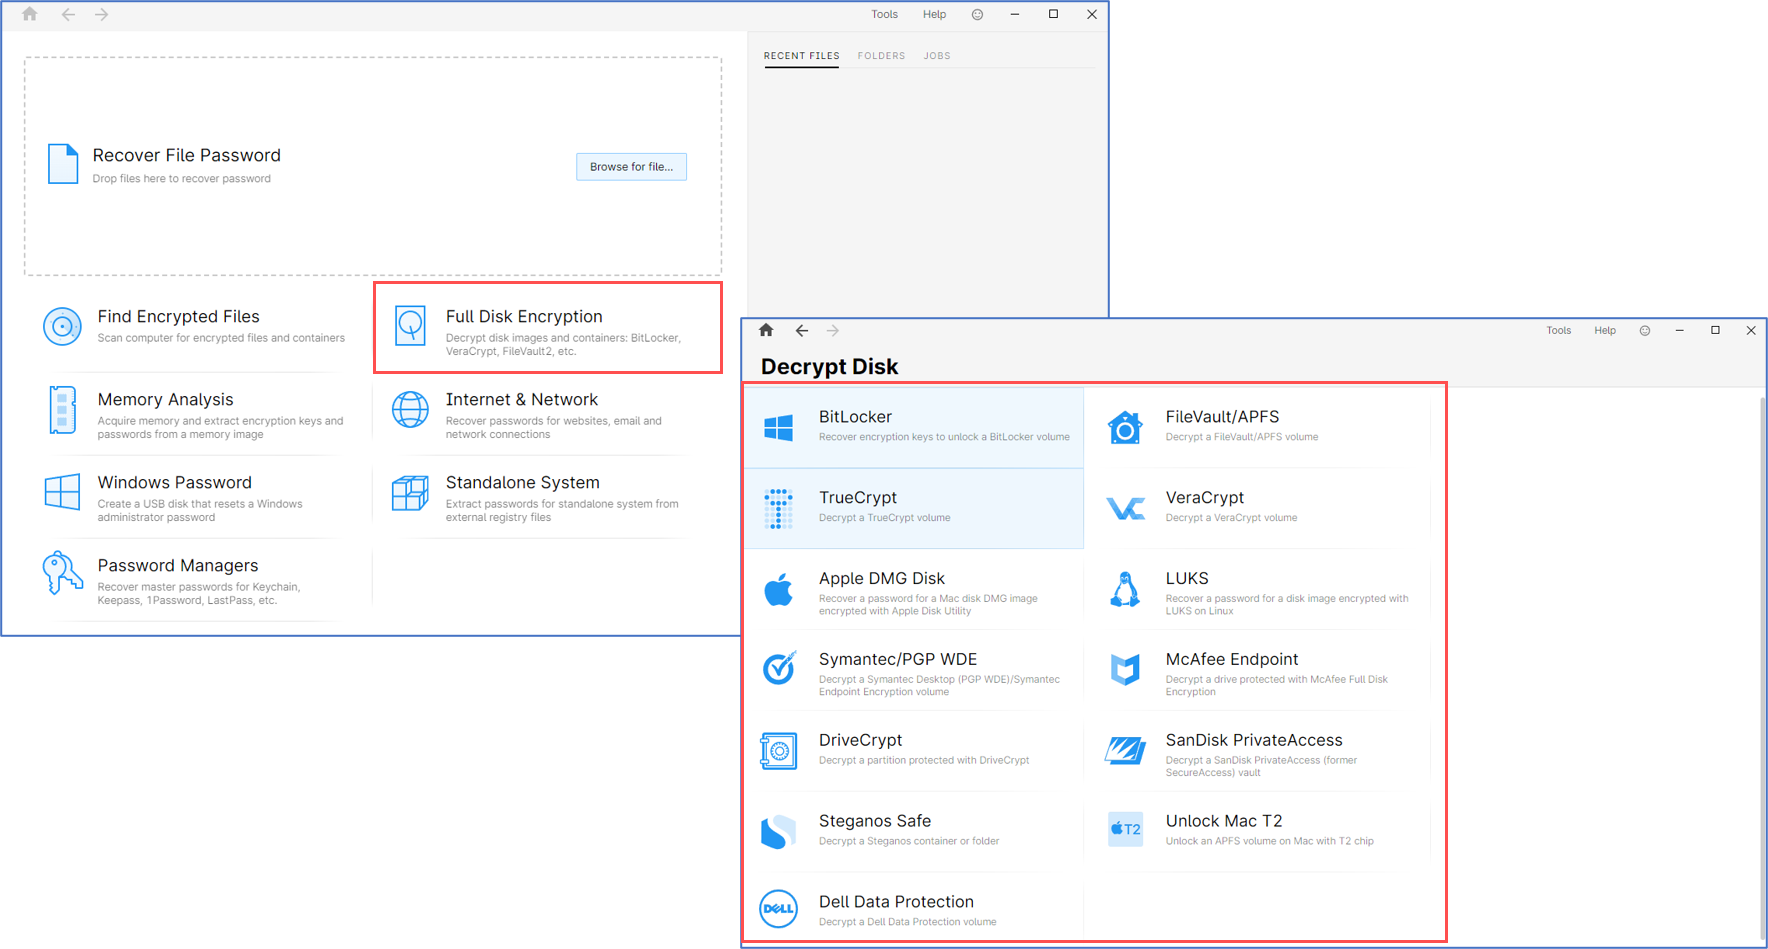
전체 디스크 암호 해제
BitLocker·FileVault2·APFS·LUKS/LUKS2·TrueCrypt·VeraCrypt 등 다양한 전체 디스크 암호화 이미지의 암호 복구 및 복호화 사본 생성
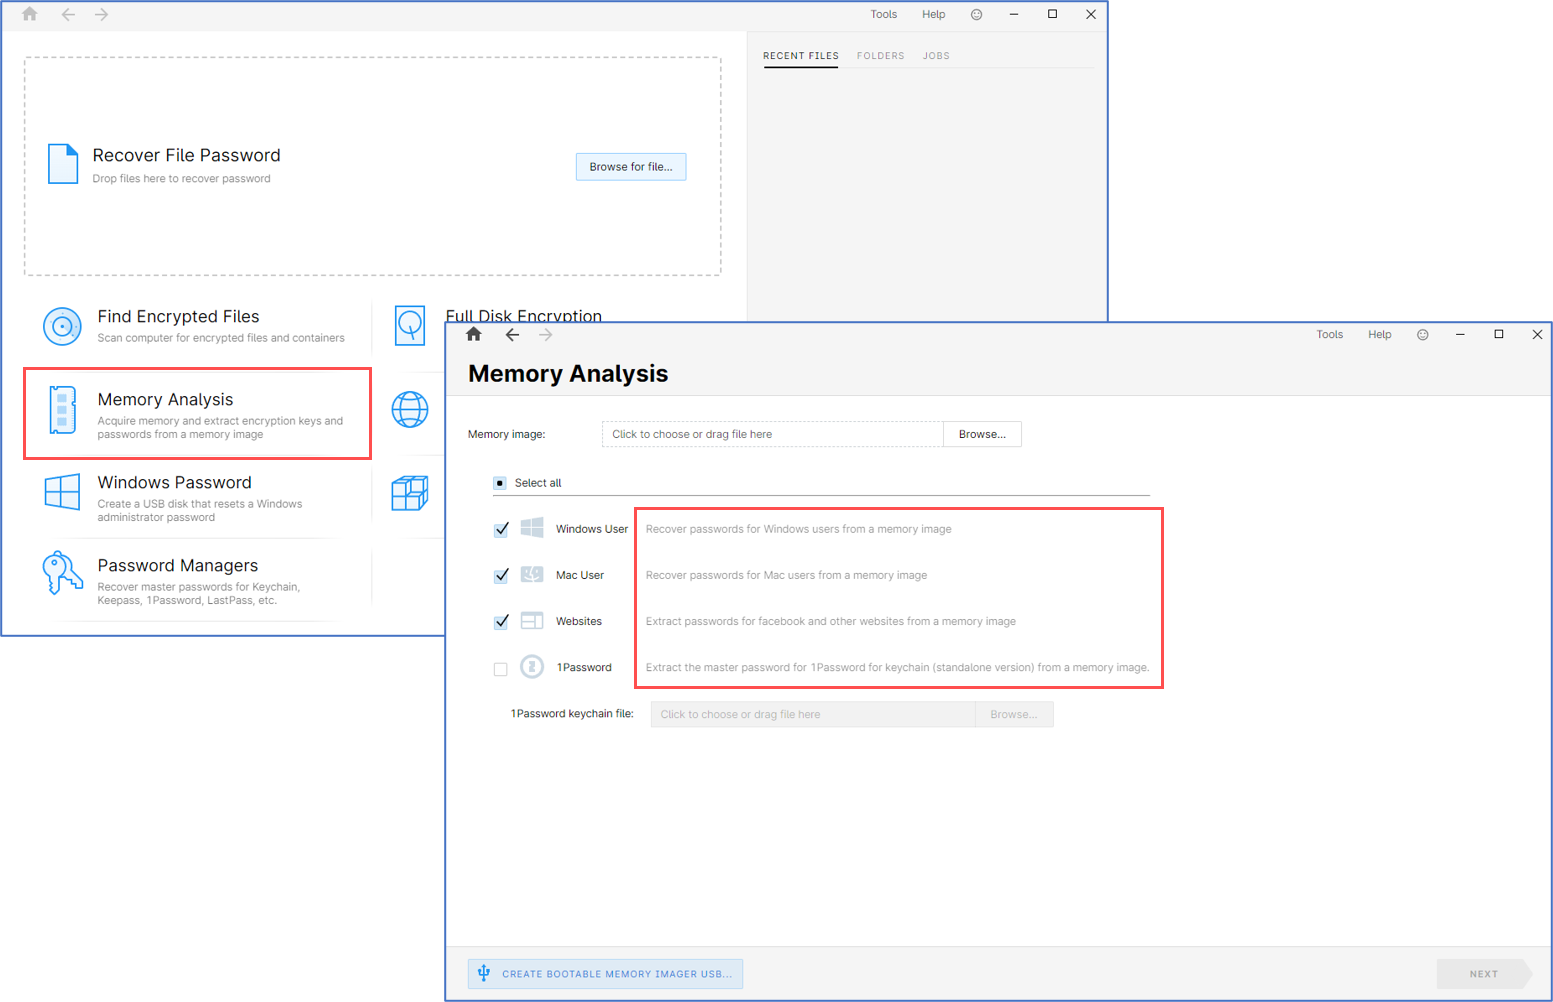
메모리 기반 키·암호 추출
메모리 이미지와 최대 절전모드 파일을 분석하여 암호화 디스크·파일의 복호화 키와 Windows·macOS·웹사이트 계정 암호 추출
(**최대 절전모드 파일: 시스템 종료 전 RAM 내용을 디스크에 저장하는 Windows의 hiberfil.sys 파일)
GPU·분산 연산 가속
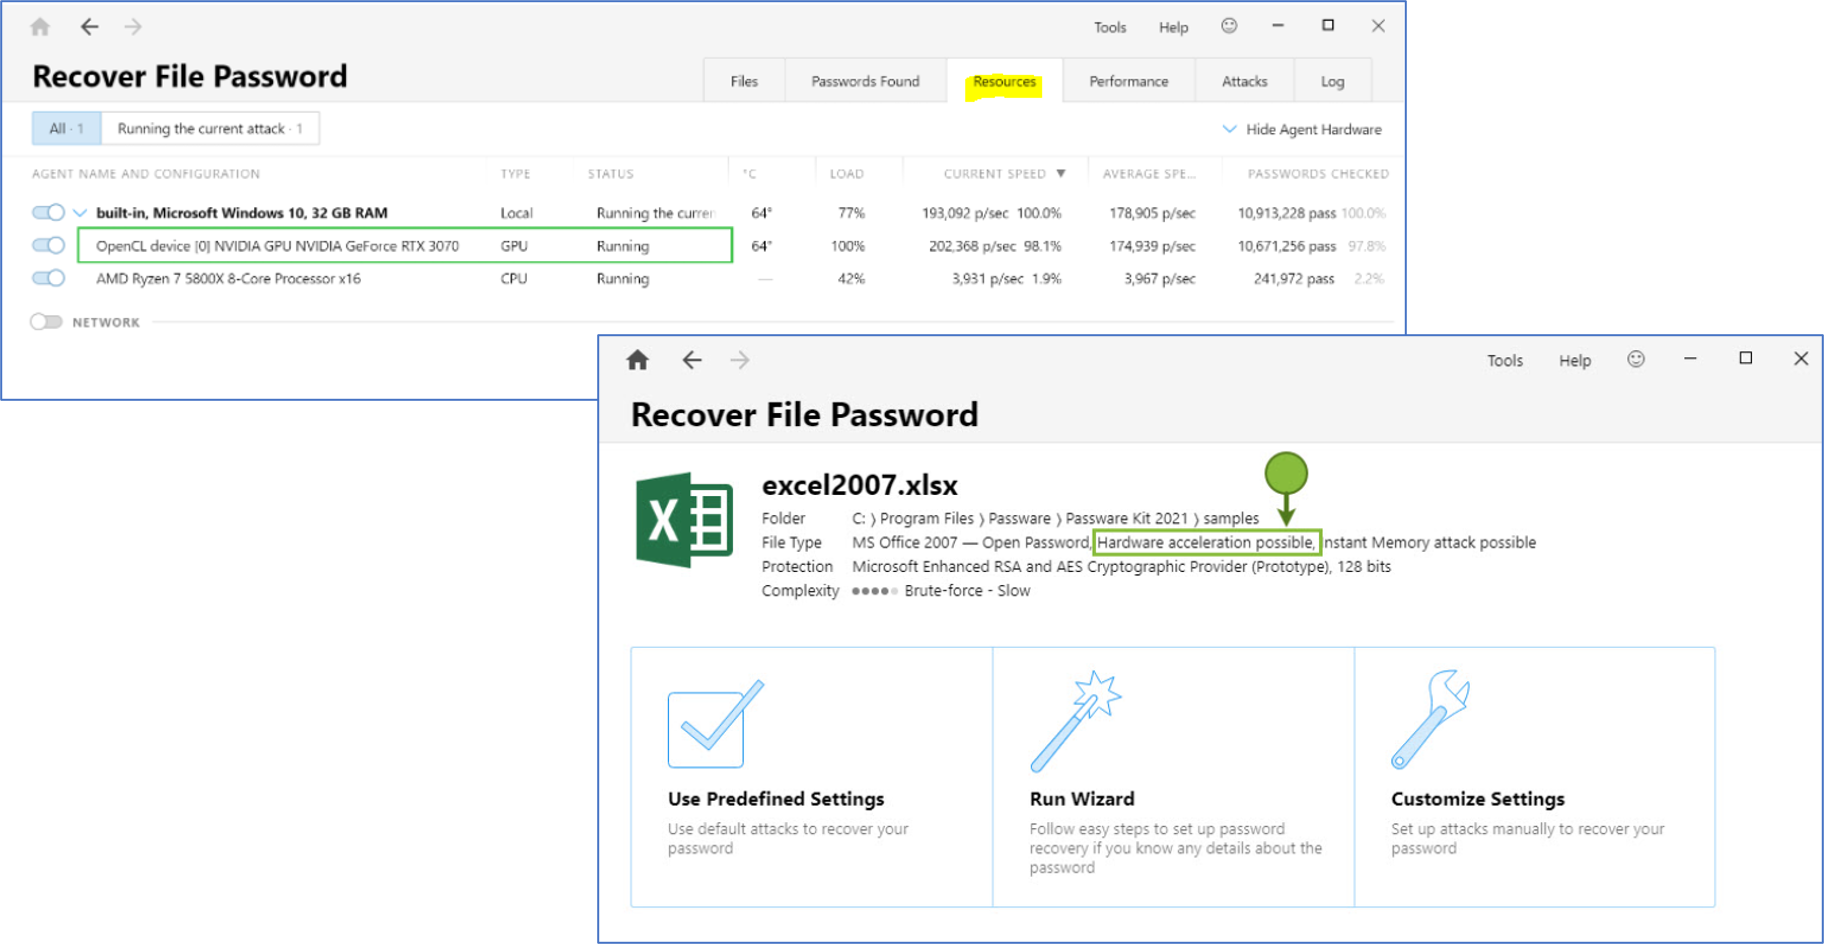
NVIDIA·AMD·Intel Arc GPU와 기본 제공되는 5개의 Passware Kit Agent를 활용하여 여러 컴퓨터의 연산 자원을 결합한 고속 분산 암호 복구
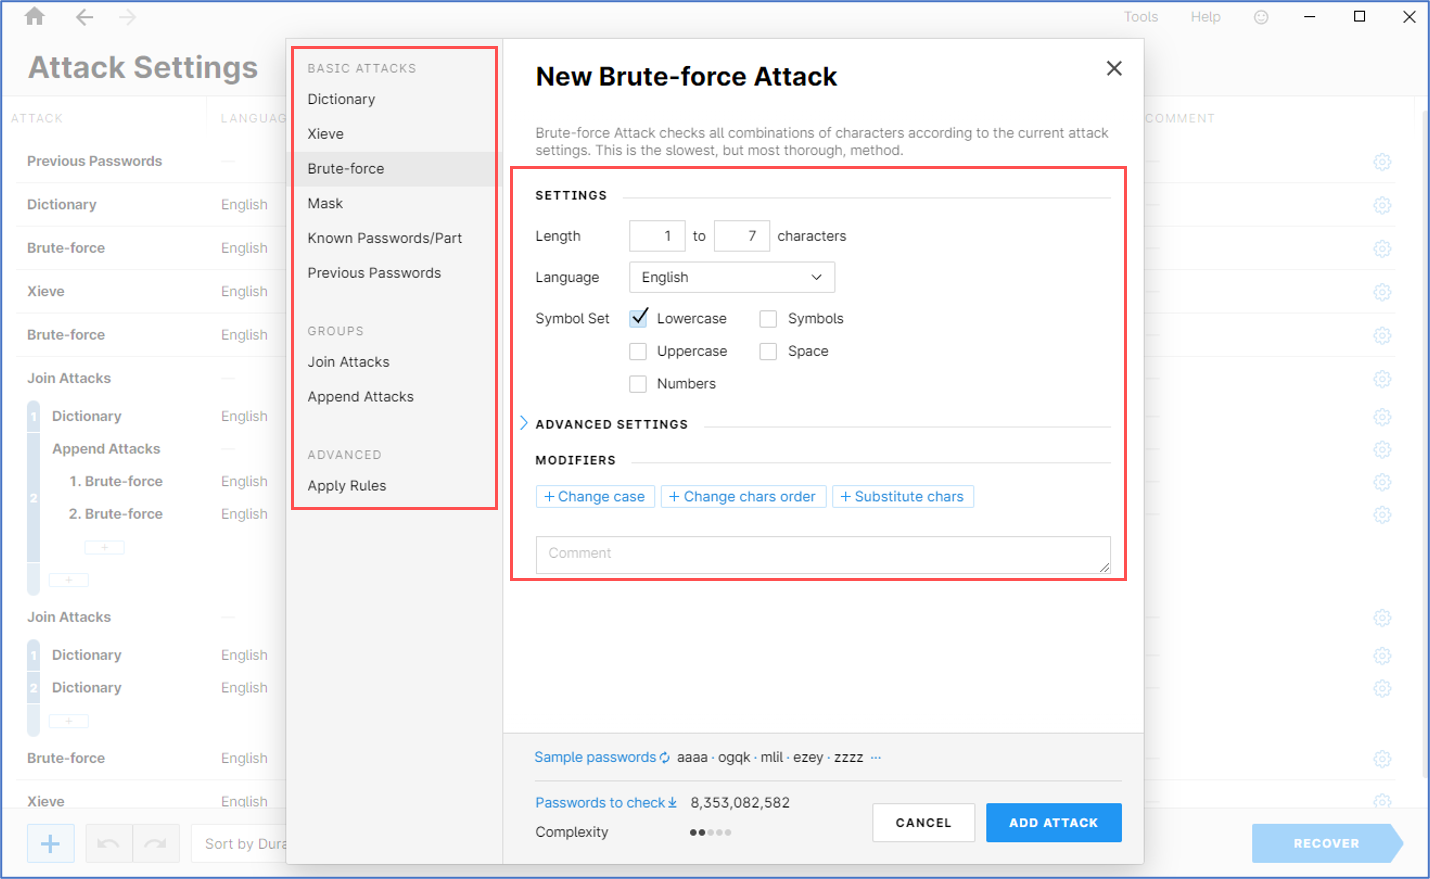
맞춤형 암호 공격 설정
사전 대입·무차별 대입·마스크·기존 암호 일부·이전 복구 암호 등을 조합하여 수사 단서와 예상 암호 규칙에 맞춘 복구 방식 설정
1998년, 미국에서 설립 된 Passware는 패스워드 복구(Password Recovery), 전자증거개시(e-Discovery), 디지털 포렌식 암호 해독 전문 기업입니다. 대표 제품인 Passware Kit Forensic은 문서, 압축파일, 암호화된 하드디스크 등 390개 이상의 파일 형식과 1,100종류 이상의 암호를 지원합니다.
같은 제조사 제품
도입 상담 및 견적 문의 등
전문가가 성실히 안내해 드립니다.