Endpoint Investigator (EEI)
원격 엔드포인트 포렌식 수집 및 조사 솔루션
제품 개요
OpenText Endpoint Investigator (EEI / 구: EnCase Endpoint Investigator) 는 기업 내 다수의 엔드포인트에서 데이터를 원격으로 수집하고 조사할 수 있도록 설계된 엔드포인트 포렌식 솔루션입니다.
네트워크 환경에서 대상 시스템에 직접 접근하지 않고도 증거를 확보할 수 있으며, 선별 수집 기능을 통해 필요한 데이터만 효율적으로 수집할 수 있도록 지원합니다.
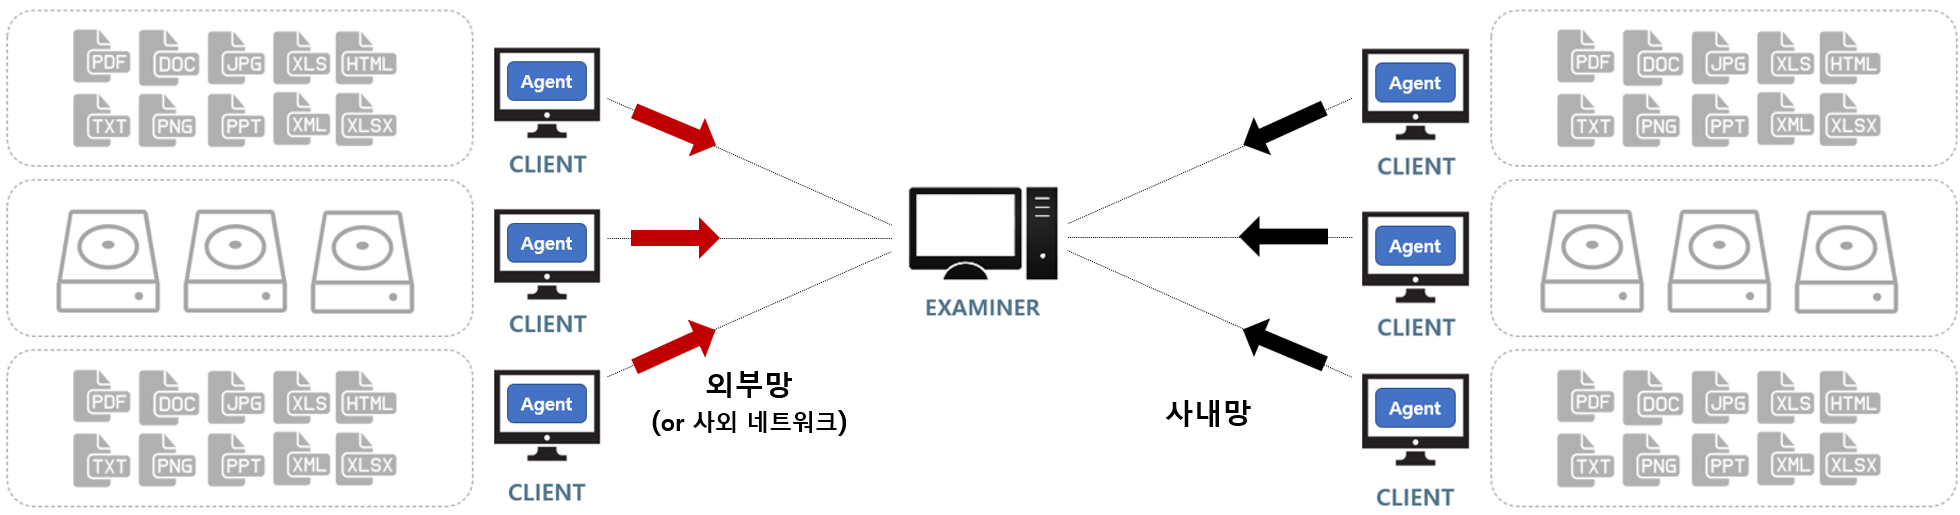
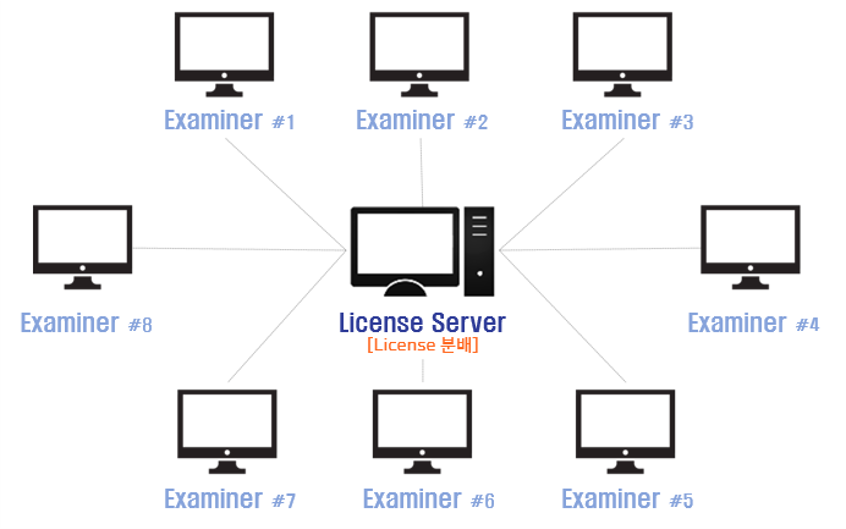
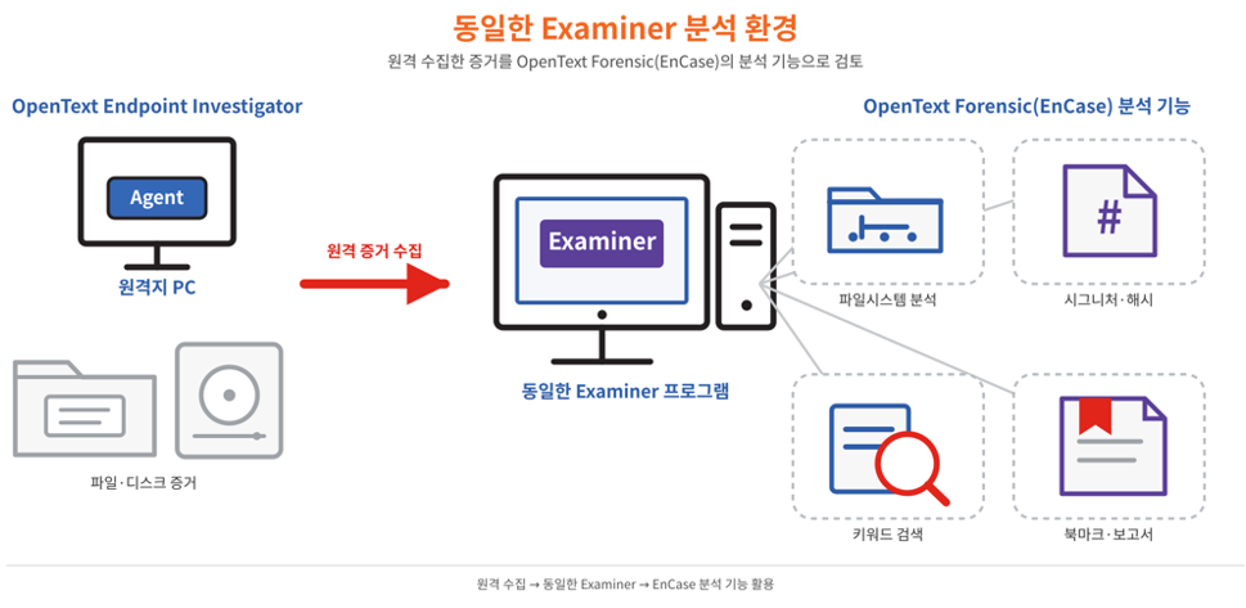
특히 내부 조사, 컴플라이언스 대응, 보안 사고 조사 환경에서 빠르게 조사 범위를 확장하고, 다수 시스템을 동시에 관리·조사할 수 있는 것이 특징이며, 기존 EnCase 분석 환경과 연계하여 수집된 데이터를 심층 분석으로 이어갈 수 있도록 지원합니다.
주요 기능
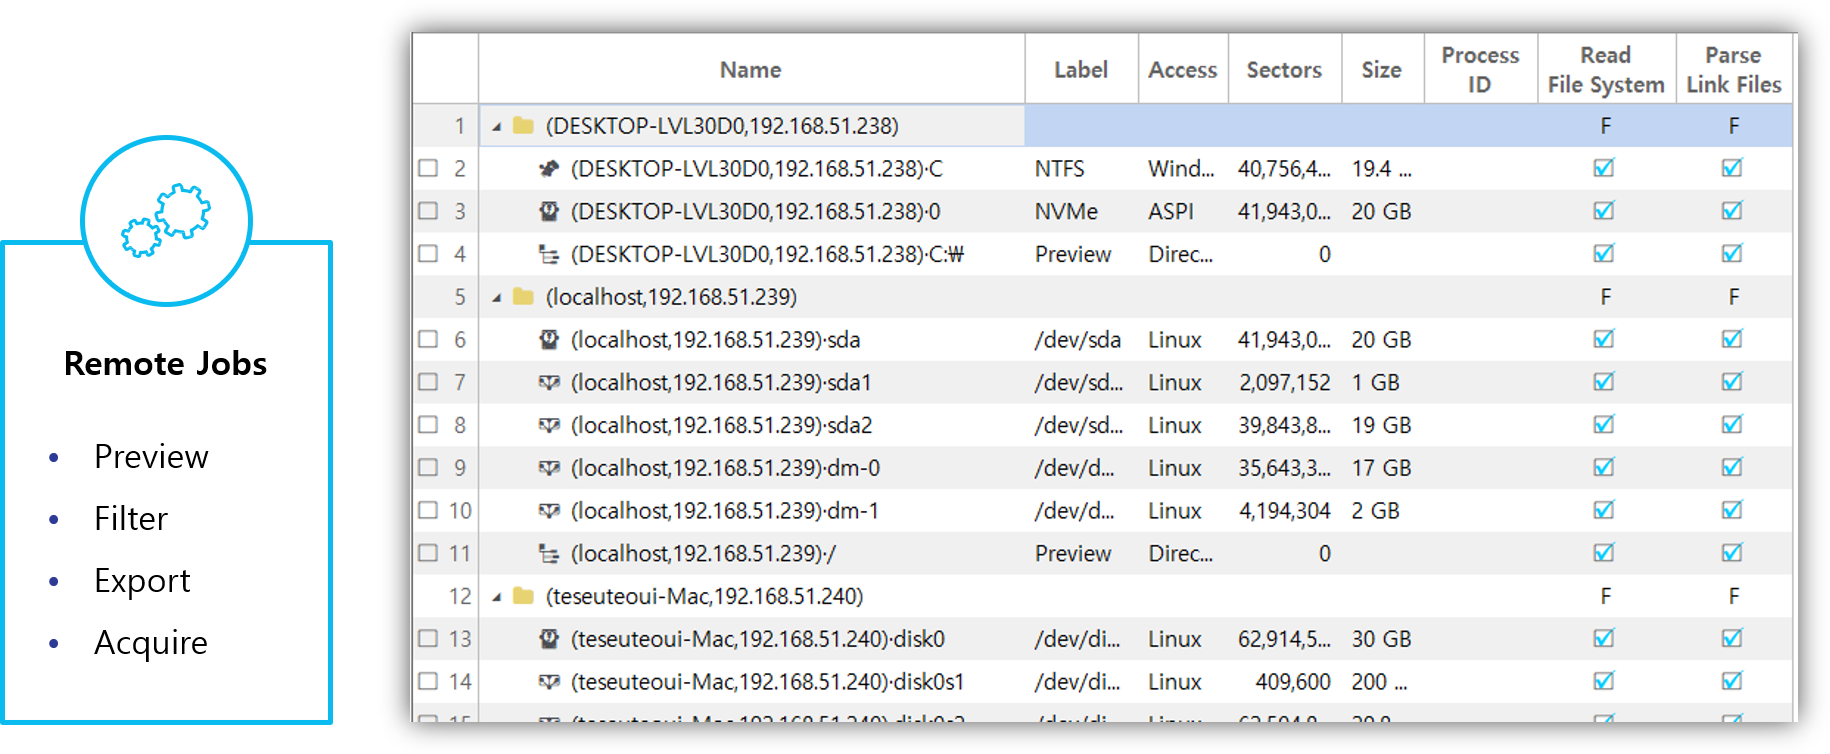
중앙 관리 서버와 엔드포인트 에이전트를 통해 원격 PC의 디스크·볼륨·물리 메모리를 현장 방문 없이 미리보기 및 증거 획득
(**엔드포인트 : 조사 대상이 되는 조직 내 PC·노트북·서버 등의 단말)
Rapid Preview와 사용자 지정 수집 조건을 활용하여 파일 경로·메타데이터·해시값 등을 기준으로 필요한 파일만 신속하게 선별 수집
(**Rapid Preview : 원격 PC의 전체 데이터를 먼저 수집하지 않고 필요한 정보와 파일을 빠르게 확인·선별하는 기능)
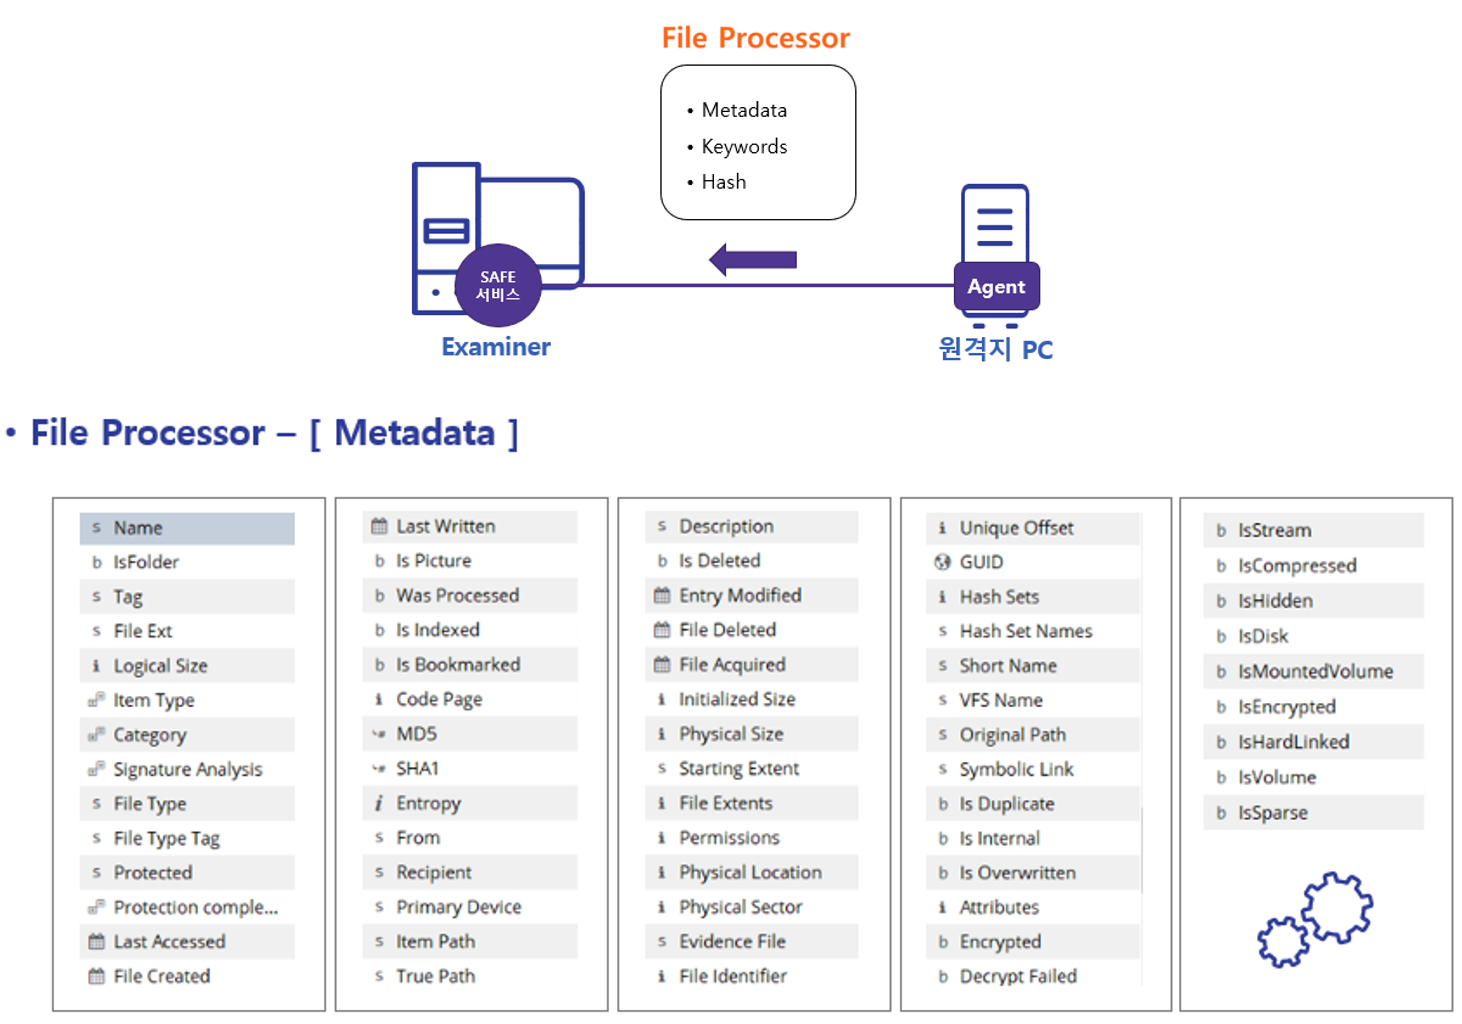
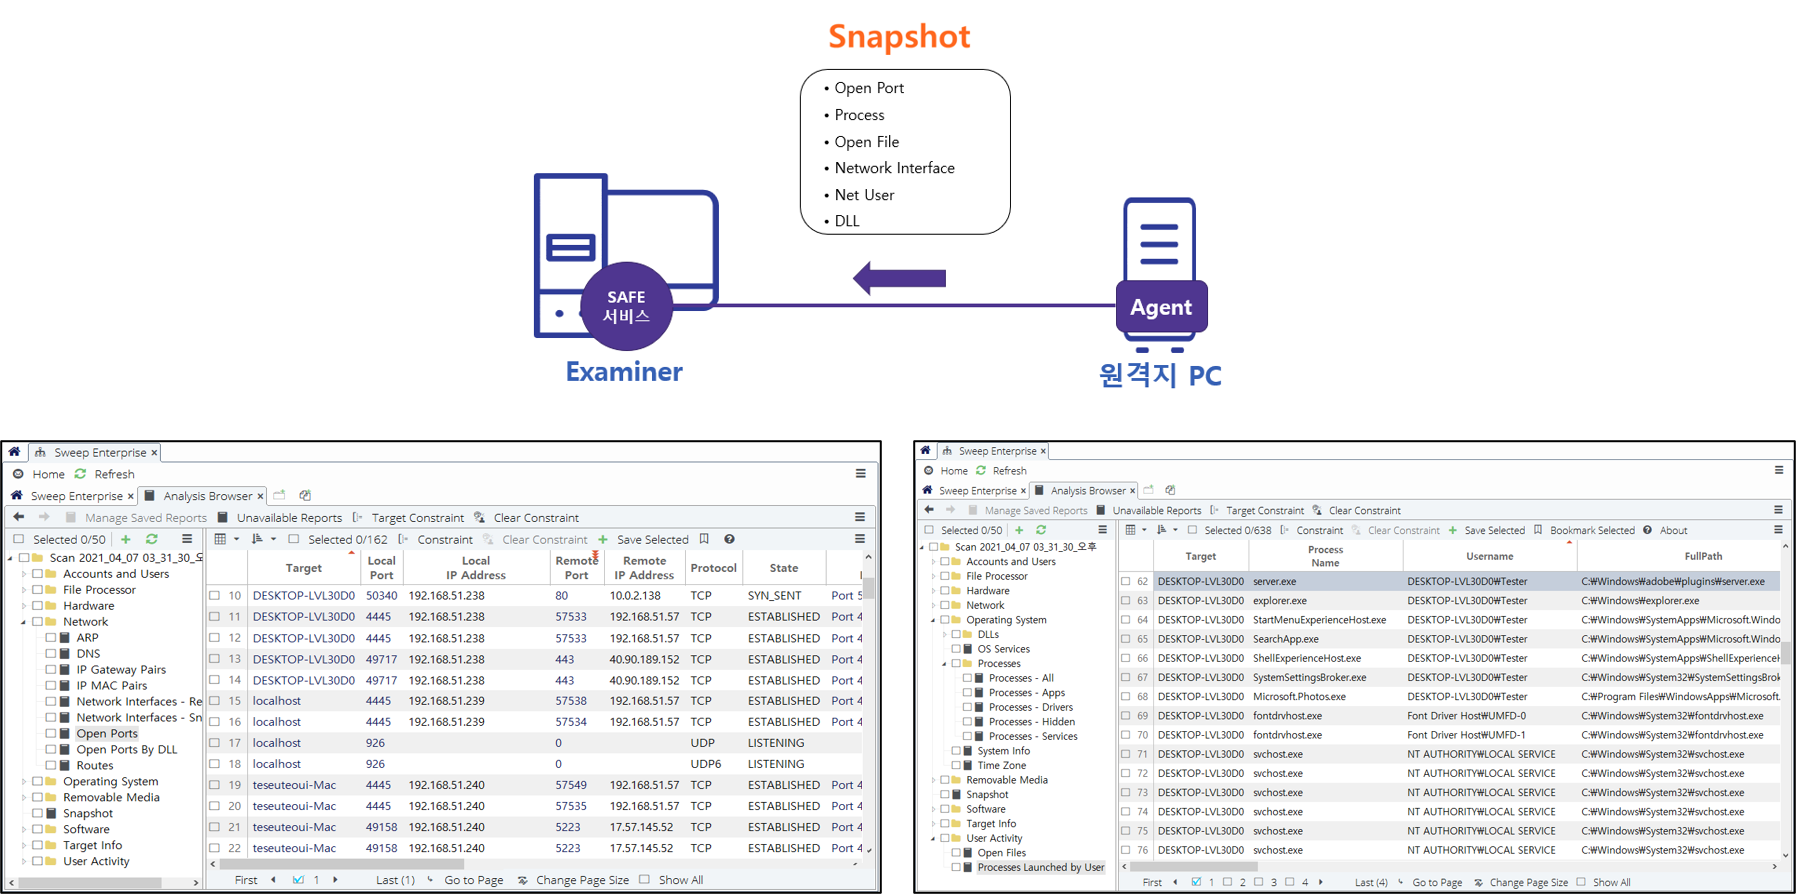
Sweep Enterprise를 통해 실행 중인 프로세스·열린 네트워크 포트 등 원격 PC의 휘발성 시스템 정보 일괄 수집
(**Sweep Enterprise : 원격 엔드포인트에서 실행 프로세스와 네트워크 정보 등 조사에 필요한 데이터를 일괄 확인·수집하는 기능)
1999년에 설립 된 캐나다 디지털 포렌식 분야 글로벌 선도 기업입니다. Guidance Software를 인수해 EnCase를 운영하며 전 세계 수사기관·정부기관·기업에 솔루션을 공급하고 있습니다. 디지털 포렌식 분야에서 세계적인 표준으로 인정받는 EnCase(엔케이스)는 디스크 증거 데이터의 분류, 수집, 분석, 식별 및 무결성 보장 기능을 제공하며, 법정에서 인정받는 증거 파일 형식을 사용합니다.
도입 상담 및 견적 문의 등
전문가가 성실히 안내해 드립니다.