Endpoint Forensics & Response
기업 환경에서 원격 증거 수집·조사에 PC 격리와 위협 제거의 실시간 대응 기능까지 결합한 솔루션
제품 개요
OpenText Endpoint Forensics & Response는 조직 내 여러 PC를 원격으로 조사하고 발견된 위협에 즉시 대응할 수 있도록, 디지털 포렌식과 침해사고 대응 기능을 하나로 결합한 기업용 솔루션입니다.
파일·메모리·실행 프로세스 등 침해 조사 정보를 원격으로 수집하고, 악성 파일 탐색부터 감염 PC 격리, 악성 프로세스 종료 및 시스템 설정 수정까지 하나의 환경에서 수행할 수 있습니다.
특히 현장 방문 없이 대규모 PC를 중앙에서 조사하고 위협 확산을 신속하게 차단해야 하는 랜섬웨어·내부자 위협 등 침해사고 대응 환경에서 활용도가 높습니다.
주요 기능
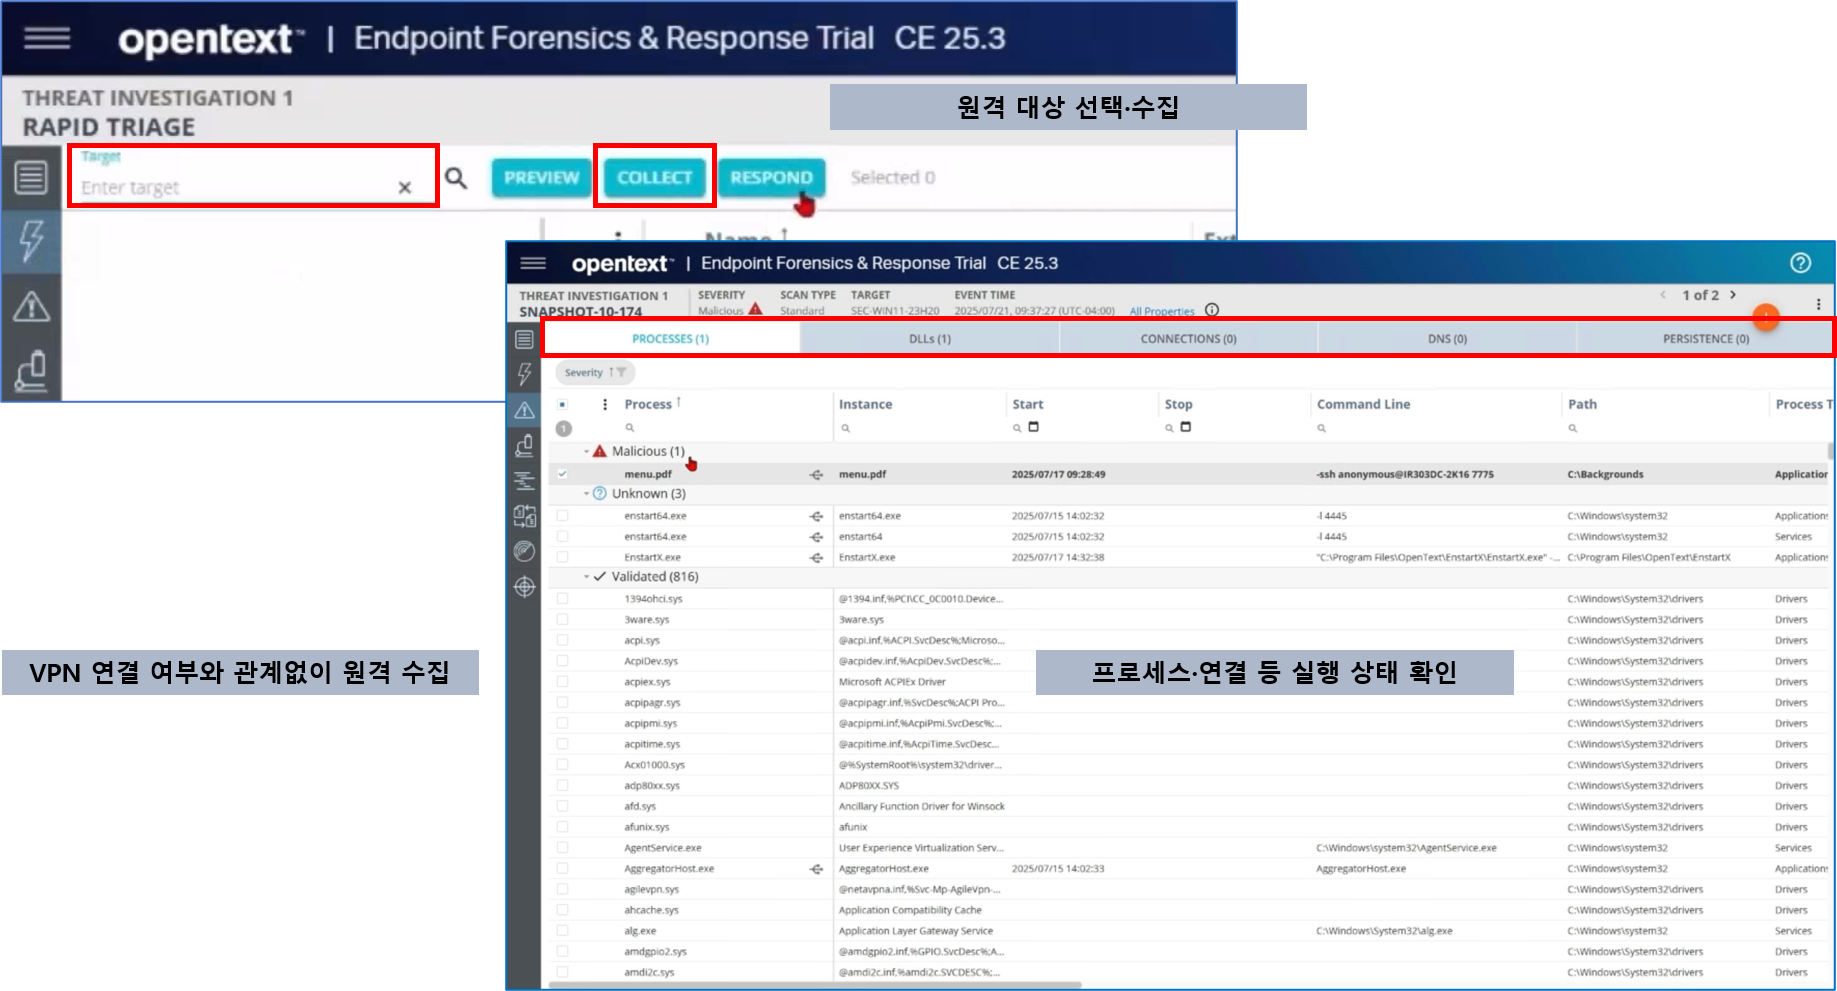
VPN 접속 여부와 관계없이 조직 내 PC에서 파일·메모리·현재 실행 상태 등 침해 조사에 필요한 정보를 원격 수집
(**VPN(가상 사설망) : 외부에 있는 PC가 인터넷을 통해 회사·기관의 내부 네트워크에 안전하게 접속하도록 만드는 보안 연결 방식)
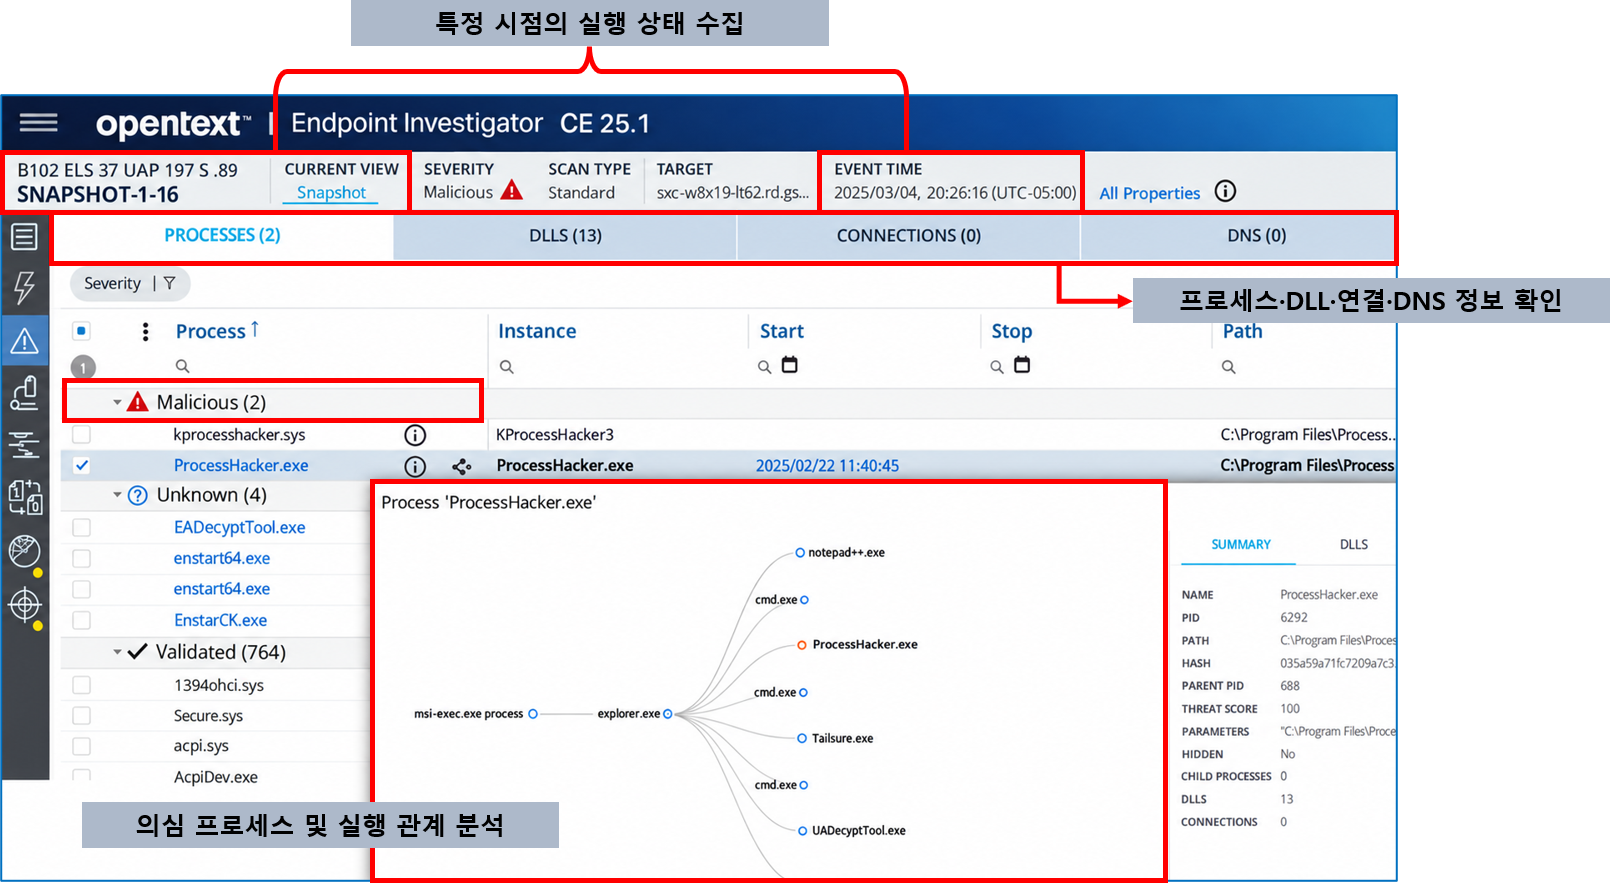
PC의 실행 프로세스·DLL·네트워크 연결·DNS·지속성 정보를 특정 시점의 스냅샷으로 수집하여 이상 징후 확인
(**스냅샷(Snapshot) : 특정 시점의 실행 프로그램과 네트워크 연결 등 PC의 현재 상태를 기록한 정보)
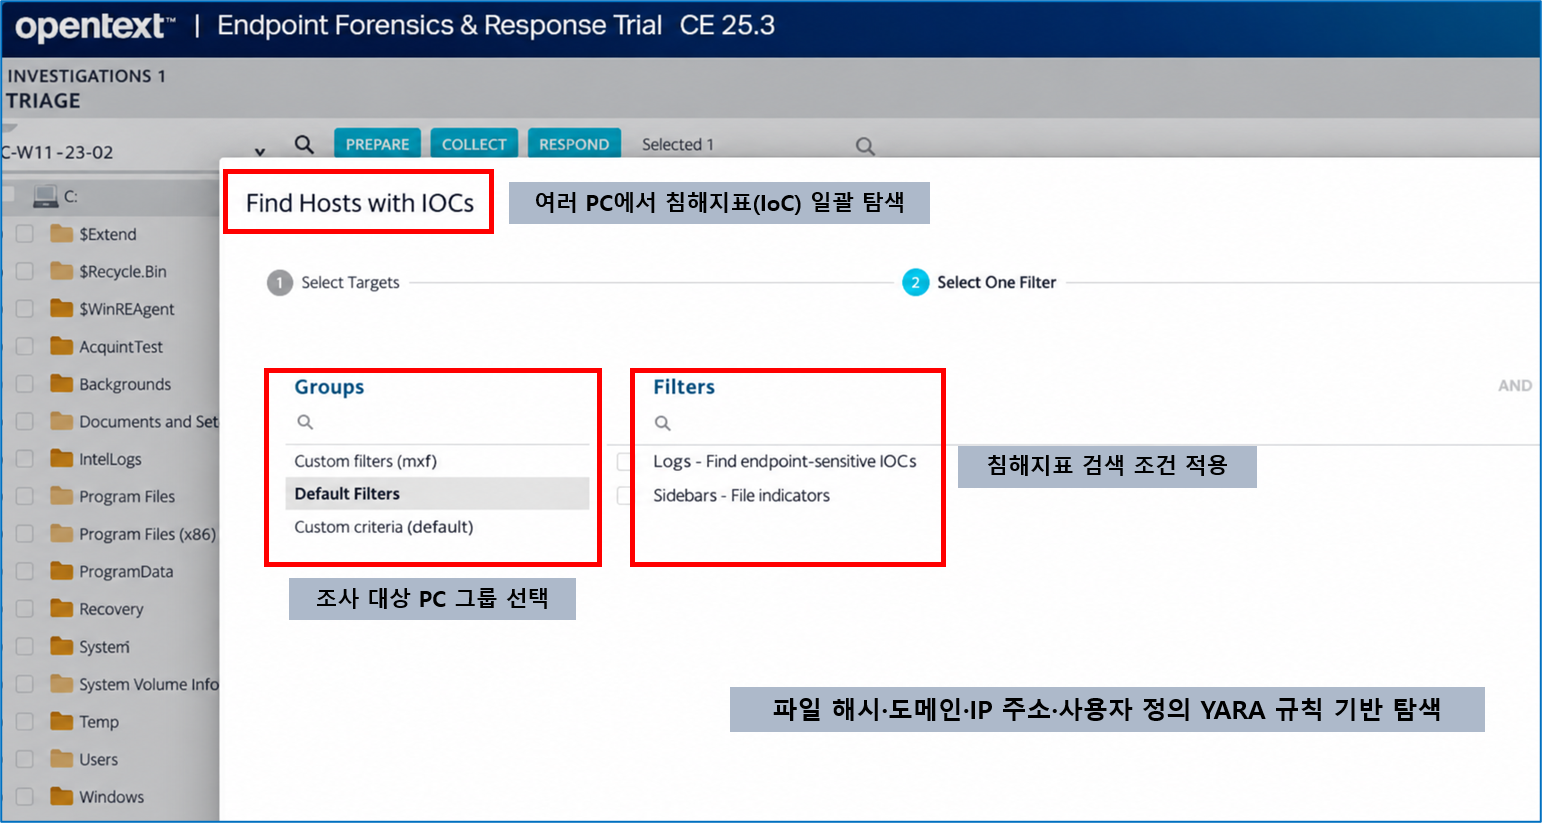
파일 해시·도메인·IP 주소 및 YARA 규칙을 이용해 여러 PC에서 동일한 악성 파일과 침해 흔적을 일괄 탐색
(**YARA : 악성 파일의 문자열이나 코드 특징을 규칙으로 만들어 유사한 파일을 찾는 탐지 방식)
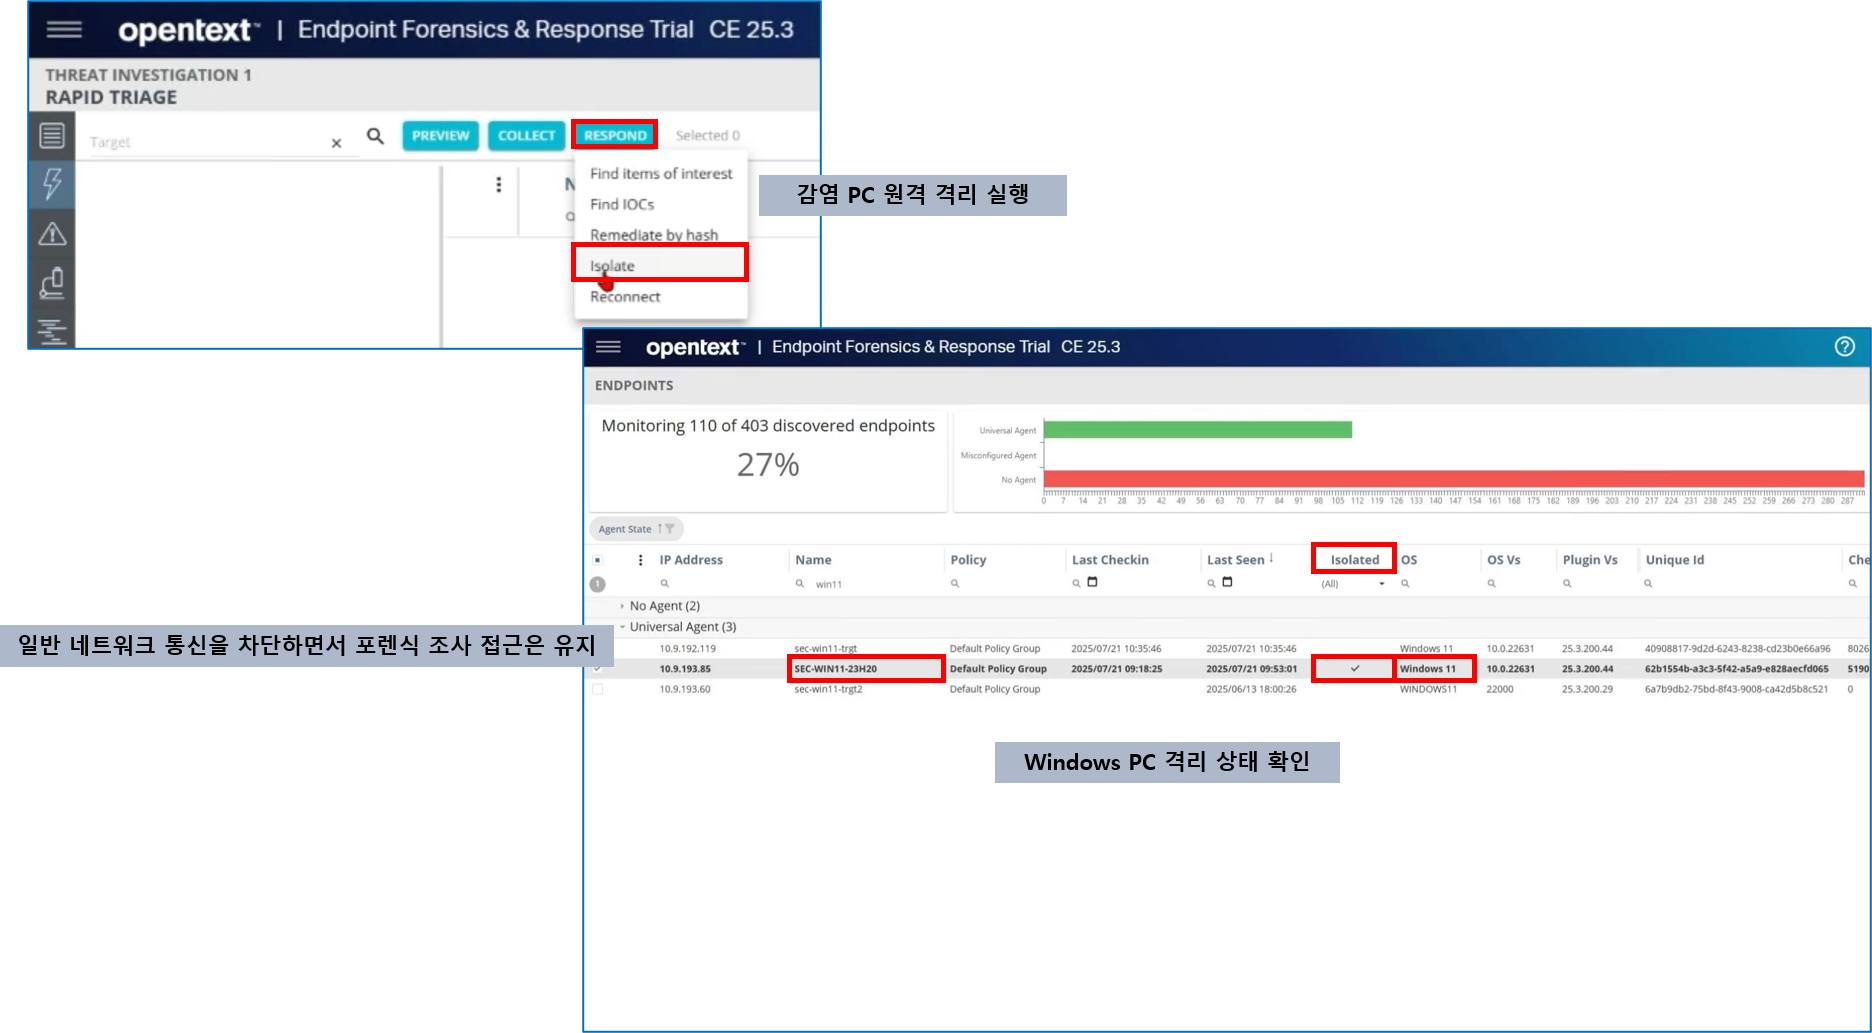
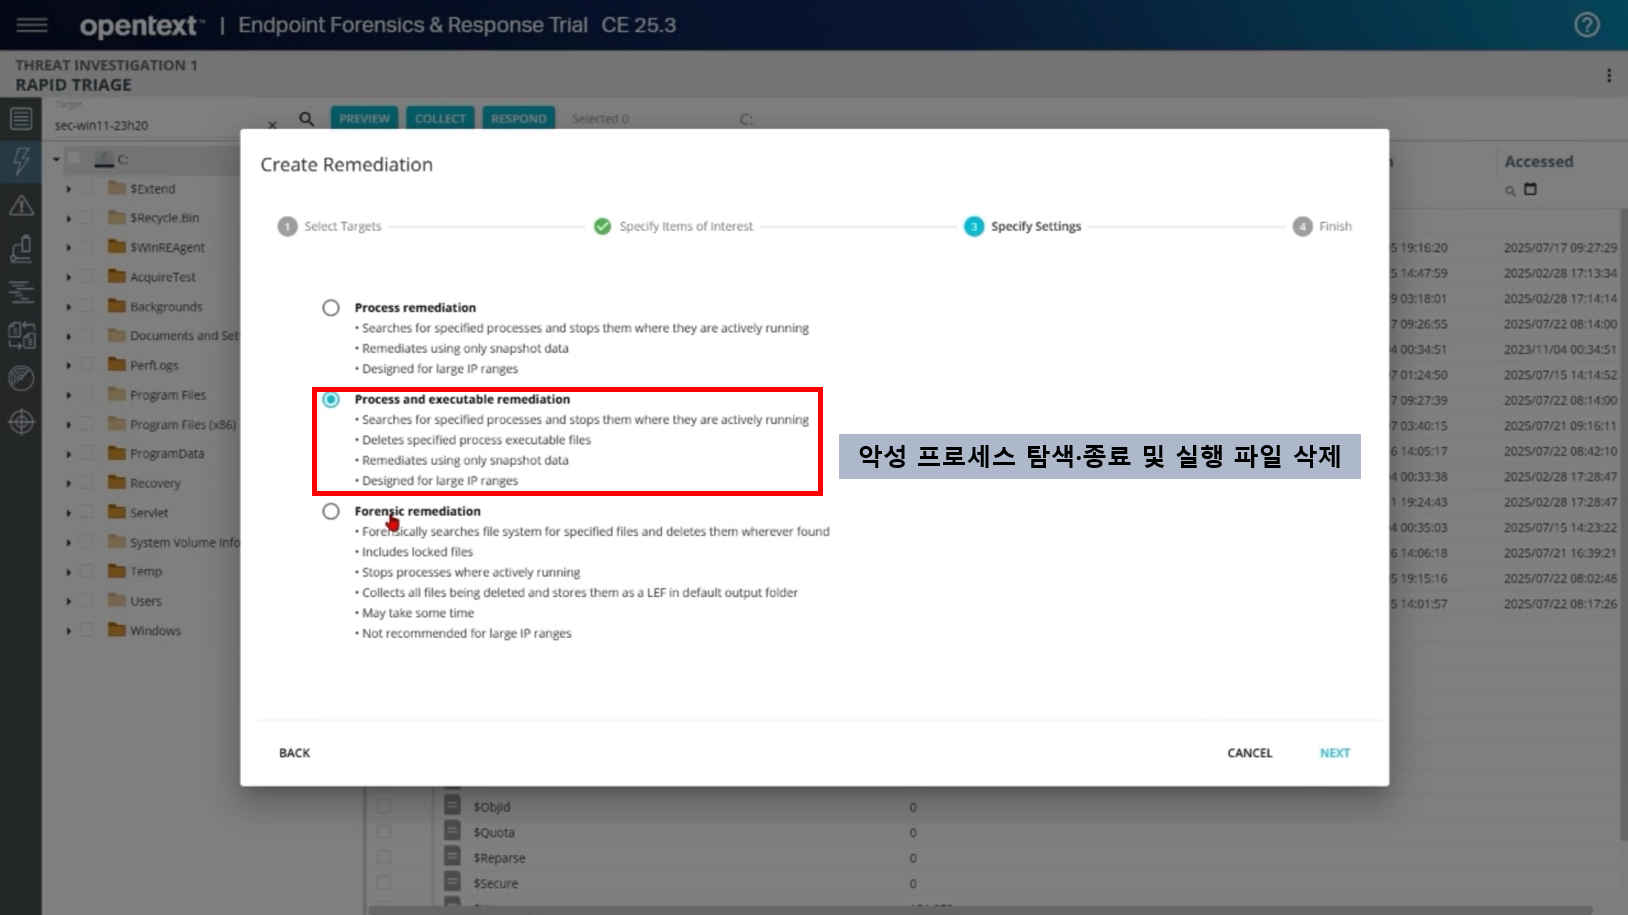
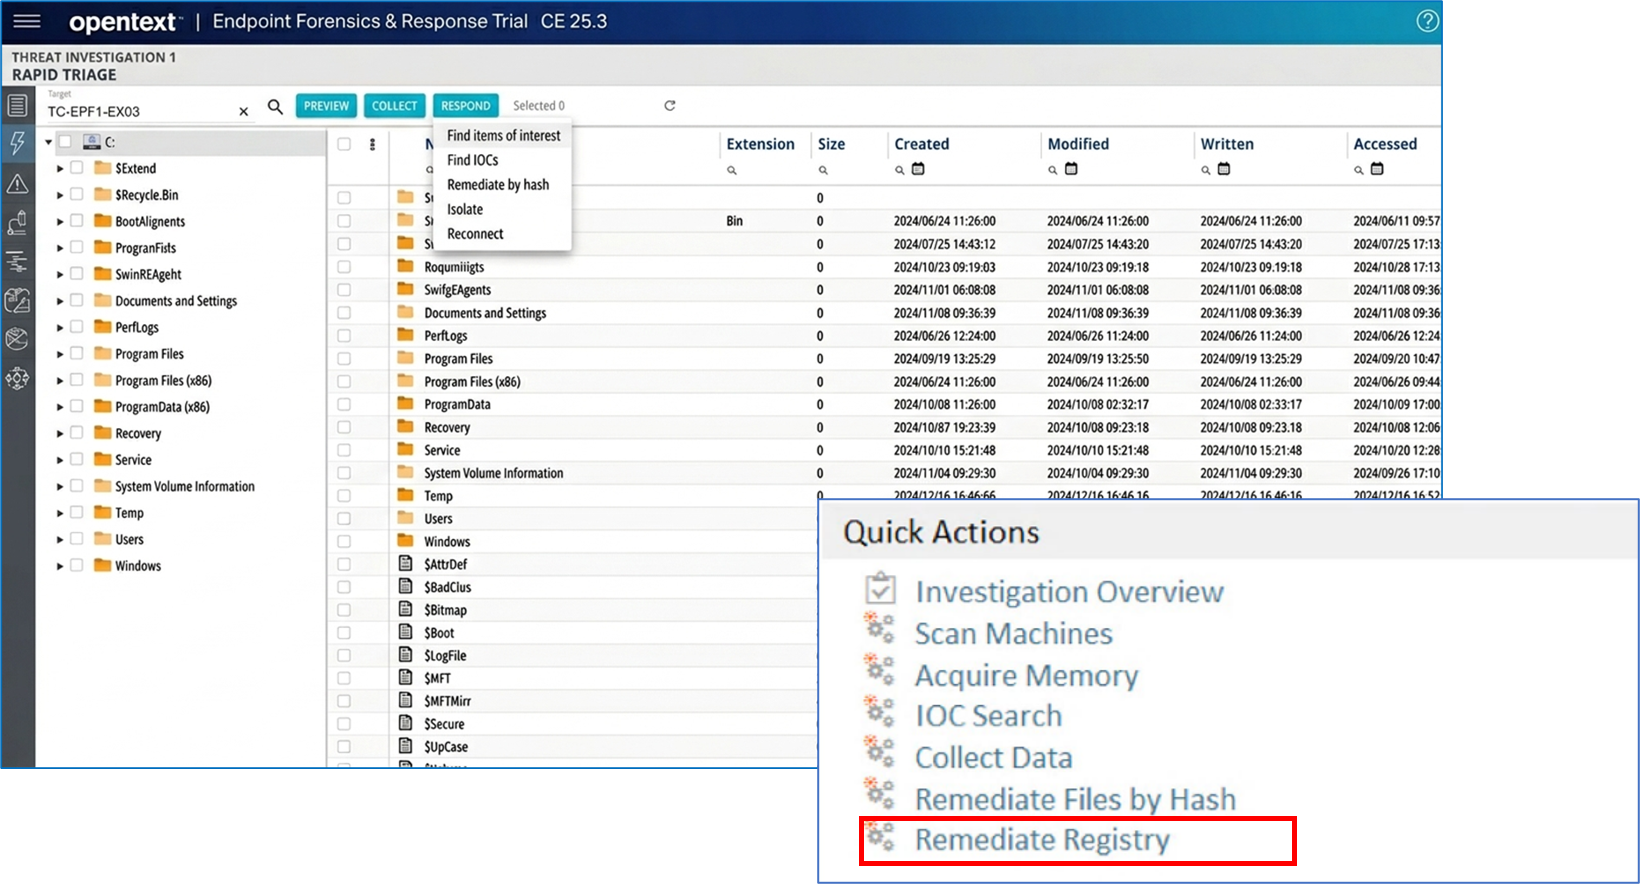
실행 중인 악성 프로세스를 종료하고 유해 파일을 원격으로 삭제하여 현재 진행 중인 공격 차단
(**프로세스(Process) : PC에서 현재 실행되고 있는 프로그램)
1999년에 설립 된 캐나다 디지털 포렌식 분야 글로벌 선도 기업입니다. Guidance Software를 인수해 EnCase를 운영하며 전 세계 수사기관·정부기관·기업에 솔루션을 공급하고 있습니다. 디지털 포렌식 분야에서 세계적인 표준으로 인정받는 EnCase(엔케이스)는 디스크 증거 데이터의 분류, 수집, 분석, 식별 및 무결성 보장 기능을 제공하며, 법정에서 인정받는 증거 파일 형식을 사용합니다.
도입 상담 및 견적 문의 등
전문가가 성실히 안내해 드립니다.